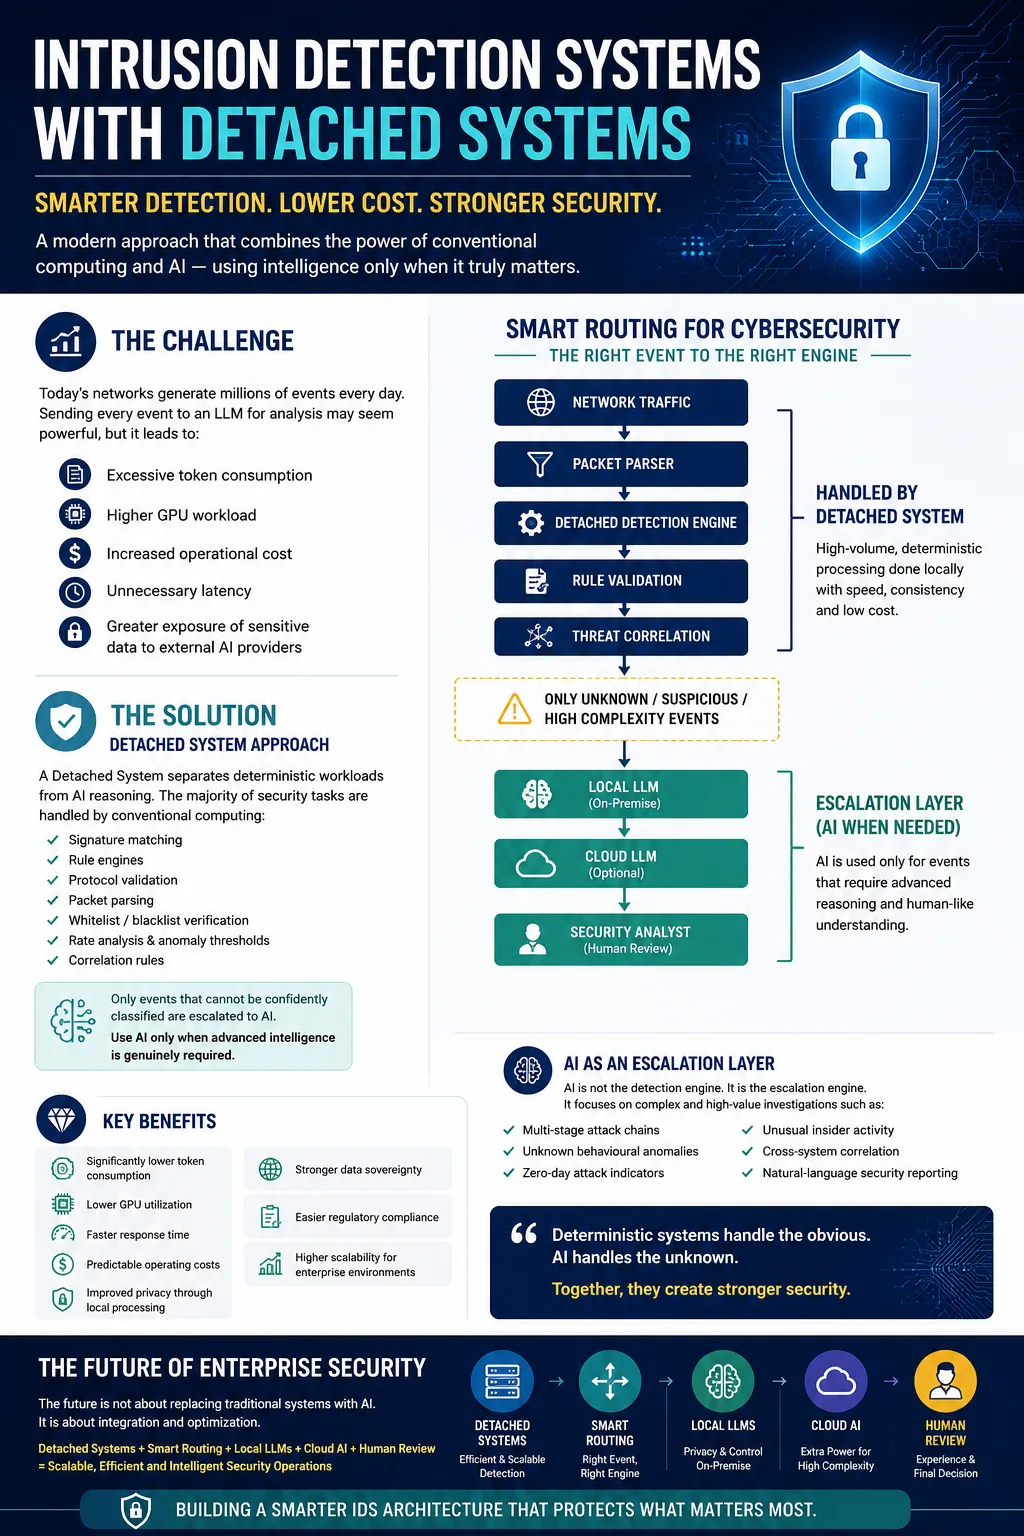
Sistem Pengesanan Pencerobohan (IDS) tradisional semakin tertekan dengan jumlah aktiviti rangkaian yang besar dihasilkan oleh persekitaran perusahaan moden. Setiap pakej, percubaan log masuk, permintaan API, pertanyaan DNS dan peristiwa aplikasi mungkin memerlukan pemeriksaan. Apabila penggunaan AI semakin meningkat, ada sistem yang cuba menghantar hampir setiap peristiwa keselamatan terus ke LLM untuk dianalisis. Walaupun ini kelihatan maju, ia sebenarnya mencipta cabaran operasi yang besar, termasuk penggunaan token yang berlebihan, beban kerja GPU yang lebih tinggi, kos infrastruktur yang meningkat, masa tindak balas yang lebih perlahan dan risiko pendedahan data keselamatan yang sensitif kepada pembekal AI luar.
Sebagai pengasas AINNA, saya sering melihat pemilik PKS berasa tertekan apabila teknologi yang kononnya pintar justeru menambah beban operasi mereka. Pendekatan Sistem Terpisah menawarkan alternatif yang lebih cekap dengan memisahkan kerja-kerja keselamatan yang berdeterministik daripada penaakulan AI. Daripada bergantung kepada LLM untuk memeriksa setiap peristiwa, majoriti aktiviti rangkaian diproses menggunakan kaedah pengkomputeran konvensional seperti penghuraian pakej, padanan tandatangan, pengesahan protokol, pengesahan senarai putih dan senarai hitam, analisis kadar, ambang anomali dan peraturan korelasi yang telah ditetapkan. Tugas-tugas ini dapat dilaksanakan dengan pantas, konsisten dan berskala besar tanpa inferens AI yang berterusan.
Dalam seni bina ini, Penghalaan Pintar menentukan cara setiap peristiwa diproses. Trafik normal dan yang boleh dikenal pasti dengan jelas kekal dalam Sistem Terpisah, manakala peristiwa yang mencurigakan, tidak diketahui atau sangat kompleks dinaik taraf ke LLM tempatan, AI berasaskan awan atau penganalisis keselamatan manusia. Ini memastikan AI maju digunakan hanya apabila kecerdasan maju benar-benar diperlukan.
Keunggulan utama pendekatan ini ialah AI menjadi lapisan peningkatan dan bukan enjin pengesanan utama. Sistem Terpisah mengendalikan pengesanan berulang, berdeterministik dan berjumlah tinggi, manakala AI memberi tumpuan kepada kes-kes kompleks seperti serangan berbilang peringkat, corak tingkah laku yang luar biasa, petunjuk zero-day yang berpotensi, ancaman dalaman, korelasi merentas sistem dan pelaporan keselamatan dalam bahasa semula jadi.
Dengan menggabungkan IDS dengan Sistem Terpisah, organisasi dapat mengurangkan penggunaan token, mengurangkan permintaan GPU, meningkatkan masa tindak balas dan mengekalkan kos operasi yang lebih boleh diramal. Data keselamatan yang sensitif juga boleh kekal dalam infrastruktur tempatan yang terkawal, mengukuhkan privasi, keselamatan siber, pematuhan peraturan dan kedaulatan data.
Masa depan keselamatan perusahaan bukanlah menggantikan sistem keselamatan siber konvensional dengan AI. Sebaliknya, ia memerlukan integrasi Sistem Terpisah, Penghalaan Pintar, LLM tempatan, AI awan dan semakan manusia ke dalam seni bina keselamatan yang selaras. Pendekatan ini membolehkan organisasi menyerlahkan operasi keselamatan mereka dengan cekap sambil menggunakan AI hanya di mana ia memberikan nilai operasi yang boleh diukur.


Ruang pembaca
Apa pendapat anda?
Komen disemak sebelum diterbitkan. Email diperlukan untuk moderasi dan tidak dipaparkan kepada pembaca.
この記事の部分はまだ考え中です。
Worth reading for pengesahan senarai putih dan senarai alone.
We hit sistem pengesanan pencerobohan (IDS at work before. Good that someone wrote it down.
Already sent this to two people. Pendekatan sistem terpisah menawarkan is why.