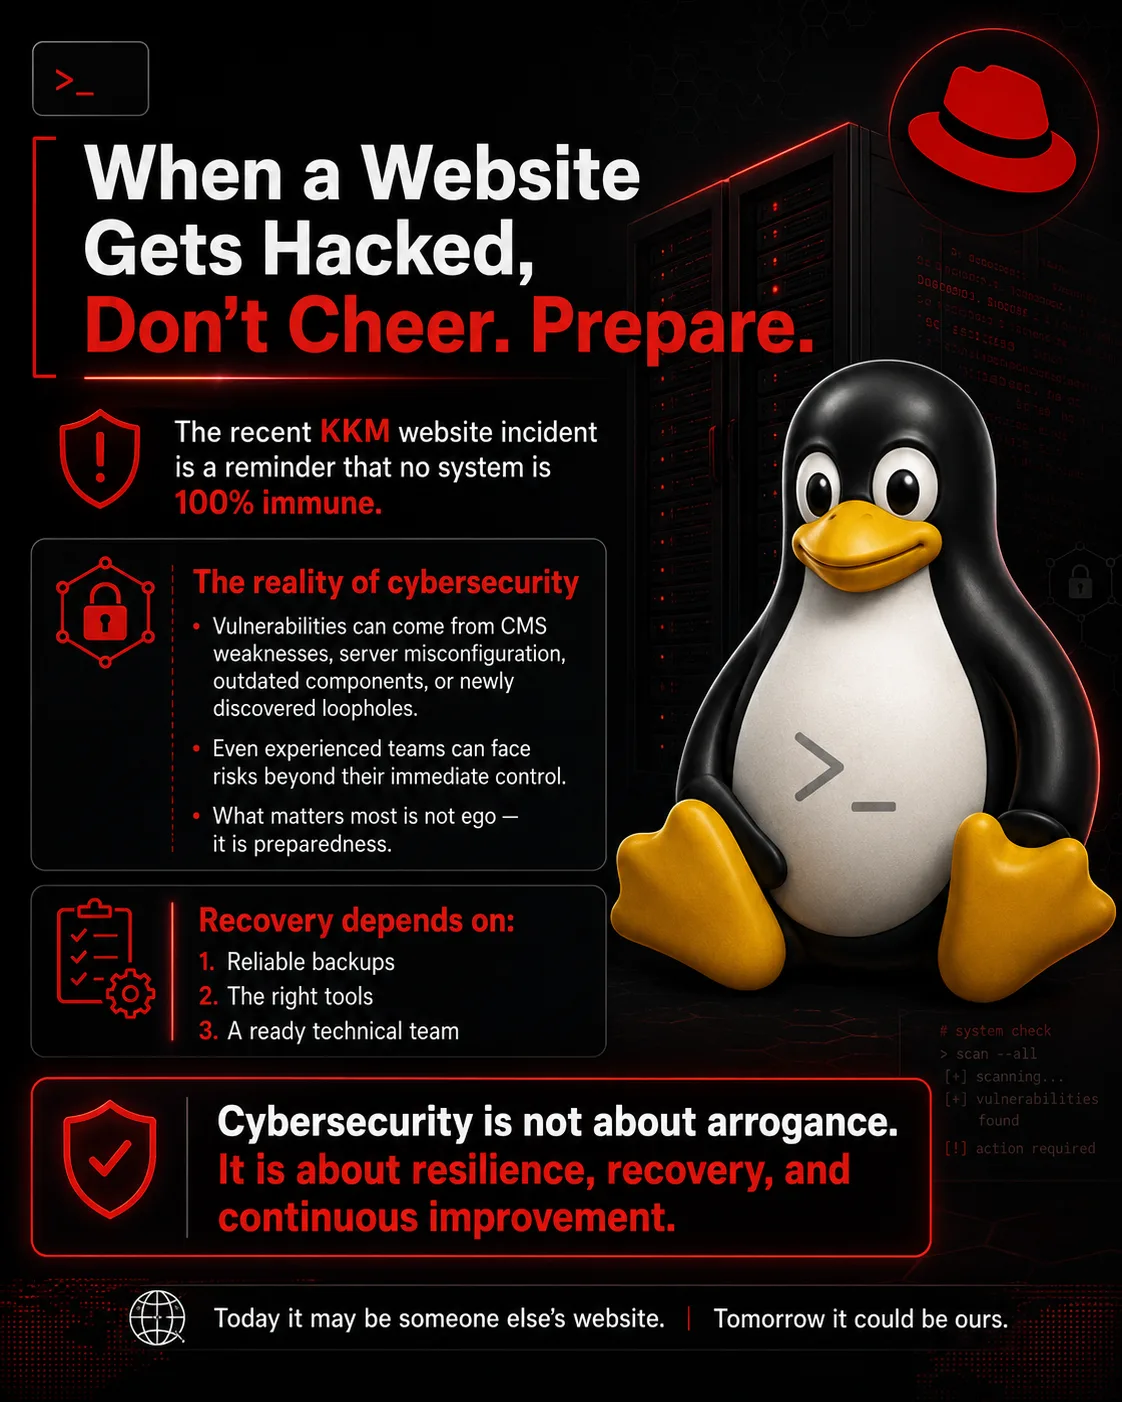
Dari perspektif operasi sistem dan R&D, laporan terkini mengenai laman web KKM yang digodam atau mengalami defacement adalah satu pengingat penting: keselamatan siber bukan ruang untuk kita bersikap angkuh.
Setiap kali platform besar mengalami kompromi, ramai yang cepat mengkritik. Pakar keselamatan siber, pakar AI, dan pengulas teknikal sering bercakap seolah-olah infrastruktur mereka kebal daripada risiko yang sama.
Realitinya tidak sedemikian.
Tiada laman web 100% selamat. Portal kerajaan, laman web korporat, laman web PKS, platform berasaskan CMS, dan pelayan yang diselenggara dengan baik masih boleh terdedah kepada risiko. Punca boleh berbeza - versi CMS yang tidak dikemas kini, plugin yang terdedah, salah konfigurasi pelayan, kawalan akses lemah, pengurusan patch yang tidak teratur, atau kelemahan baharu yang tidak diketahui sebelum ini.
Kadangkala, isu ini bukan semata-mata tentang kecekapan pasukan teknikal. Ia tentang sejauh mana organisasi bersedia apabila sesuatu berlaku.
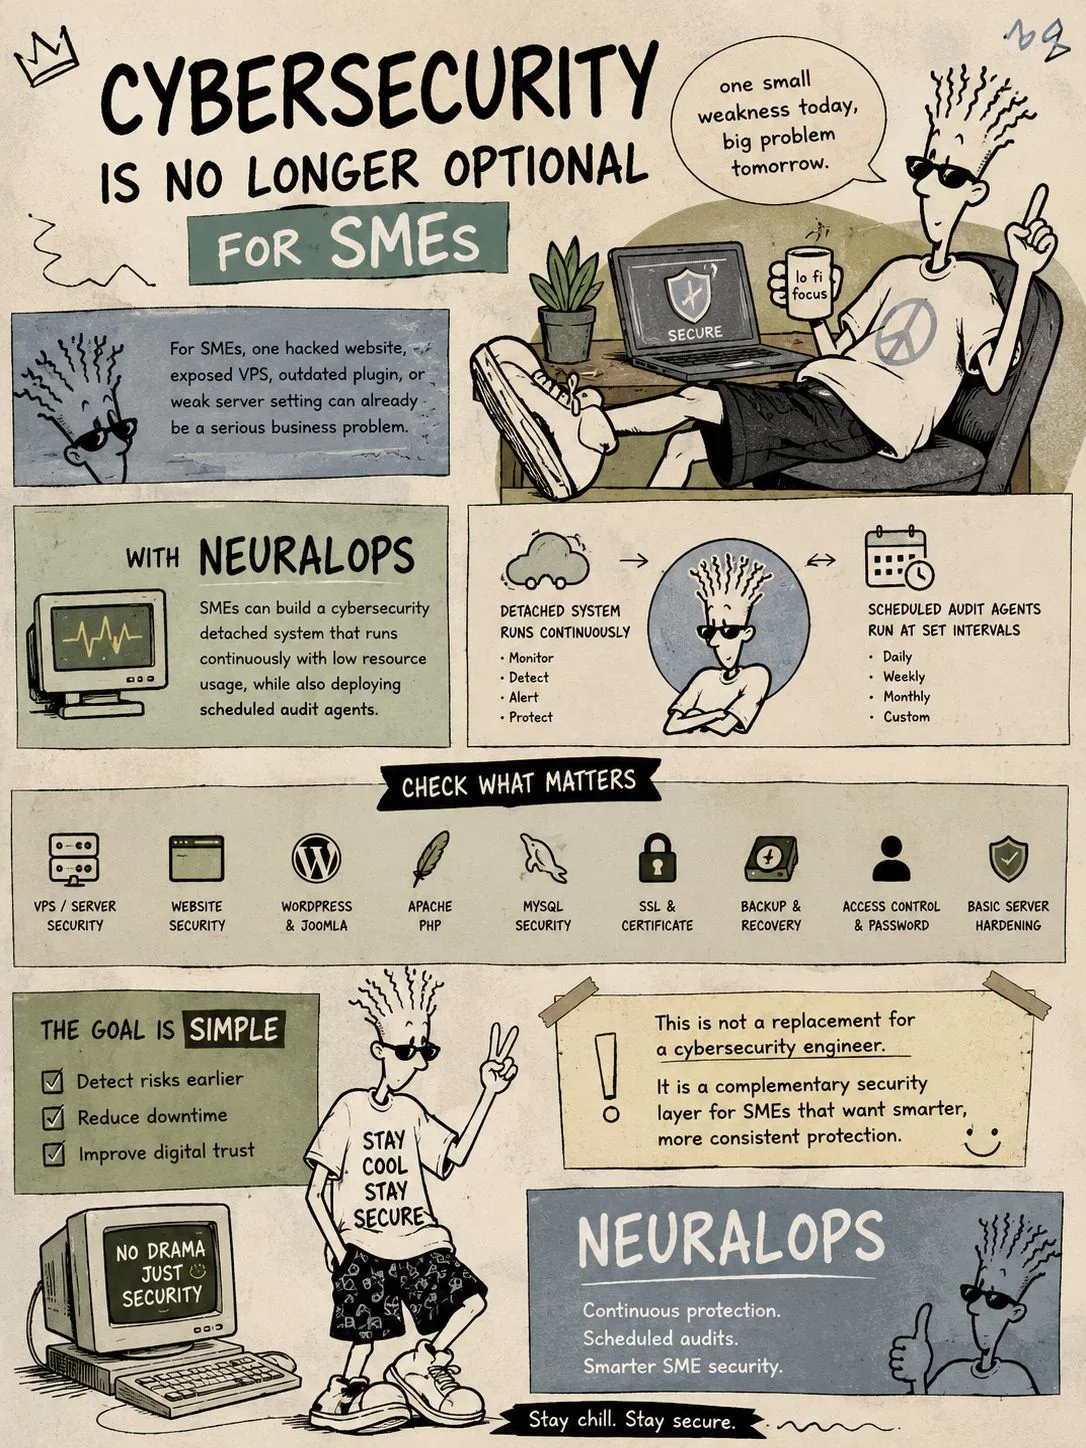
Di sinilah backup, pemantauan, audit keselamatan berkala, server hardening, perancangan tindak balas insiden, dan prosedur pemulihan menjadi kritikal - sama seperti redundansi dan SOP pemulihan yang kita bina dalam sistem logistik.
Laman web yang digodam atau mengalami defacement bukan sekadar masalah teknikal. Ia juga isu kesinambungan perniagaan, isu kepercayaan, dan isu reputasi.
Masa pemulihan sangat bergantung kepada tiga perkara:
- Kualiti backup
- Alat yang tersedia
- Kesiapsiagaan pasukan teknikal
Keselamatan siber bukan tentang mengejek orang lain apabila insiden berlaku. Ia tentang belajar, menambah baik, dan mengukuhkan sistem kita sendiri sebelum kita menghadapi situasi yang sama.
Hari ini, ia mungkin laman web orang lain.
Esok, ia boleh jadi sistem milik kita.
Keselamatan siber bukan tentang menjadi pakar yang paling kuat bercakap dalam bilik. Ia tentang bersedia, berdisiplin, dan sentiasa menambah baik.
#CyberKeselamatan #WebsiteKeselamatan #PerniagaanContinuity #DigitalRisk #IncidentResponse #PKS #Teknologi #NeuralOps


Ruang pembaca
Apa pendapat anda?
Komen disemak sebelum diterbitkan. Email diperlukan untuk moderasi dan tidak dipaparkan kepada pembaca.
Ang bahagi tungkol sa 100% ang pinag-isipan ko nang matagal.
الأرقام حول 100% أكثر منطقية من معظم ما قرأت.
Bookmarked, mostly for setiap kali platform besar mengalami.